 Angel Doris
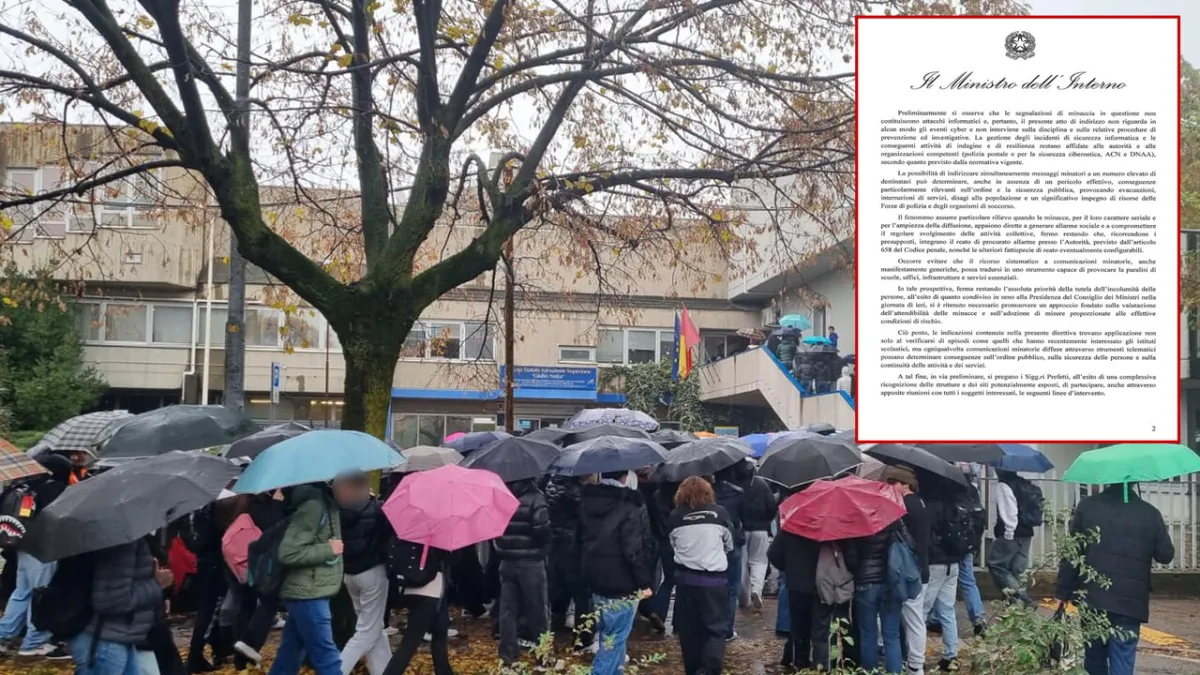
Roma – Kementerian Dalam Negeri Italia mengeluarkan pedoman baru yang signifikan pada tahun 2026, merevisi protokol penanganan ancaman bom yang diterima melalui surat elektronik atau dikenal sebagai mail bombing. Melalui surat edaran resmi dari Viminale, pemerintah menegaskan bahwa ancaman yang disampaikan secara masif melalui email umumnya dianggap tidak kredibel, kecuali didukung oleh penemuan objek mencurigakan atau riwayat ancaman yang telah terbukti valid sebelumnya. Kebijakan ini bertujuan untuk menekan kepanikan publik dan beban kerja layanan darurat akibat hoaks digital.
Langkah ini diambil setelah serangkaian insiden di mana fasilitas publik dan kantor-kantor vital di seluruh Italia sering menjadi sasaran ancaman bom email yang ternyata palsu. Praktik mail bombing ini melibatkan pengiriman pesan ancaman secara massal ke banyak penerima secara bersamaan, seringkali tanpa tujuan spesifik selain menimbulkan gangguan dan ketakutan. Penilaian ulang kredibilitas ancaman ini menandai pergeseran strategi keamanan dalam menghadapi taktik intimidasi digital yang semakin canggih.
Menurut pedoman yang diterbitkan Viminale, prioritas utama tetap pada keamanan warga. Namun, petugas kini diminta untuk melakukan evaluasi lebih cermat terhadap sumber dan isi ancaman email sebelum memutuskan tindakan evakuasi atau pengerahan sumber daya besar. Kehadiran objek mencurigakan di lokasi, misalnya paket atau tas tanpa pemilik yang jelas, atau adanya informasi intelijen sebelumnya tentang ancaman spesifik, akan menjadi faktor penentu dalam memicu respons darurat penuh.
Pemerintah Italia menyadari bahwa setiap ancaman, baik yang kredibel maupun tidak, dapat menimbulkan gangguan serius terhadap aktivitas sehari-hari dan memakan sumber daya publik yang berharga. Oleh karena itu, klasifikasi baru ini diharapkan dapat mengoptimalkan respons keamanan, memastikan bahwa sumber daya hanya digunakan secara efektif untuk ancaman yang memiliki dasar kuat. Ini juga bertujuan untuk mencegah pelaku kejahatan siber mengeksploitasi sistem keamanan dengan mengirimkan ancaman kosong.
Seorang juru bicara dari Kementerian Dalam Negeri, yang meminta identitasnya tidak disebutkan, menyatakan, Kami tidak meremehkan ancaman apa pun, namun kami perlu beradaptasi dengan realitas lanskap ancaman modern. Ancaman 'mail bombing' telah terbukti seringkali hanyalah taktik untuk menciptakan disrupsi massal tanpa risiko nyata.
Pedoman ini bukan berarti masyarakat dapat mengabaikan semua peringatan. Sebaliknya, warga diimbau untuk tetap waspada dan melaporkan setiap aktivitas atau objek yang dianggap mencurigakan kepada pihak berwenang. Keterlibatan aktif masyarakat dalam menjaga keamanan tetap menjadi pilar utama dalam sistem respons darurat.
Di tengah meningkatnya ketegangan global dan ancaman keamanan lintas negara, seperti yang terlihat pada insiden penyergapan drone Iran oleh AS di Bahrain pada 2026, Italia menunjukkan langkah proaktif dalam memperbarui doktrin keamanannya. Adaptasi ini mencerminkan kebutuhan untuk menyaring 'noise' dari ancaman asli di era informasi yang banjir.
Pakar keamanan siber dari Universitas Roma, Profesor Elena Ricci, menggarisbawahi pentingnya langkah ini. Pendekatan berbasis risiko ini sangat vital. Terlalu banyak evakuasi palsu dapat menciptakan kelelahan respons dan pada akhirnya membuat masyarakat kurang responsif terhadap bahaya sesungguhnya, ujarnya dalam sebuah diskusi publik. Pemerintah harus mendidik publik mengenai perbedaan antara ancaman yang dapat diverifikasi dan upaya disinformasi.
Pedoman baru ini juga menekankan kolaborasi antara lembaga penegak hukum, intelijen, dan unit siber. Pertukaran informasi yang cepat dan analisis data intelijen akan menjadi kunci untuk secara akurat menilai kredibilitas ancaman yang masuk, terutama yang berasal dari saluran digital.
Daftar parameter utama untuk evakuasi kini mencakup:
- Penemuan objek mencurigakan yang berpotensi berbahaya.
- Adanya riwayat ancaman yang terbukti kredibel dari sumber yang sama.
- Informasi intelijen yang menguatkan adanya ancaman spesifik.
- Adanya saksi mata yang melihat aktivitas mencurigakan terkait ancaman.
Pembaruan kebijakan ini diharapkan dapat menjaga keseimbangan antara kewaspadaan tinggi dan pencegahan gangguan yang tidak perlu, sekaligus memastikan bahwa Italia siap menghadapi berbagai bentuk ancaman keamanan di tahun 2026 dan seterusnya. Fokus beralih dari kuantitas ancaman digital ke kualitas dan validitasnya.
Analisis Redaksi:
Langkah Kementerian Dalam Negeri Italia untuk memperjelas respons terhadap ancaman bom via email adalah refleksi adaptasi penting terhadap dinamika keamanan modern. Meskipun berpotensi mengurangi gangguan, kebijakan ini juga menuntut kewaspadaan publik dan kepastian bahwa petugas lapangan memiliki pelatihan memadai untuk membedakan antara hoaks dan ancaman nyata. Tantangannya terletak pada penegakan pedoman ini secara konsisten tanpa menimbulkan celah keamanan.